情報セキュリティの学習をしていると、「CSIRT」「SOC」「PSIRT」といったアルファベット3〜4文字の専門組織名がたくさん出てきて混乱しないだろうか?
今回は、令和8年度 基本情報技術者試験 科目A 公開問題(問10)で出題された CSIRT(シーサート) の役割や、類似組織との違いについて取り上げる。
令和8年度 基本情報技術者試験 科目 A 公開問題
問10 情報セキュリティに関する専門組織の説明のうち,CSIRT の説明として,最も適切
なものはどれか。
ア 自社が顧客に提供する製品又はサービスの脆弱性に起因するリスクに対応する組
織
イ セキュリティインシデント検知のために,システム監視,ログ分析などのセキュリティ運用を担う組織
ウ 発生したセキュリティインシデントに対し,インシデント対応を行う組織
エ 標的型サイバー攻撃特別相談窓口をもち,相談をもち込んだ組織の被害の低減と攻撃の連鎖の遮断を支援する組織
出典:令和8年度 基本情報技術者試験 科目 A 公開問題(IPA(情報処理推進機構))
答えを確認する
正解は ウ です。
【前提知識】
CSIRT
CSIRT(シーサート)とは?
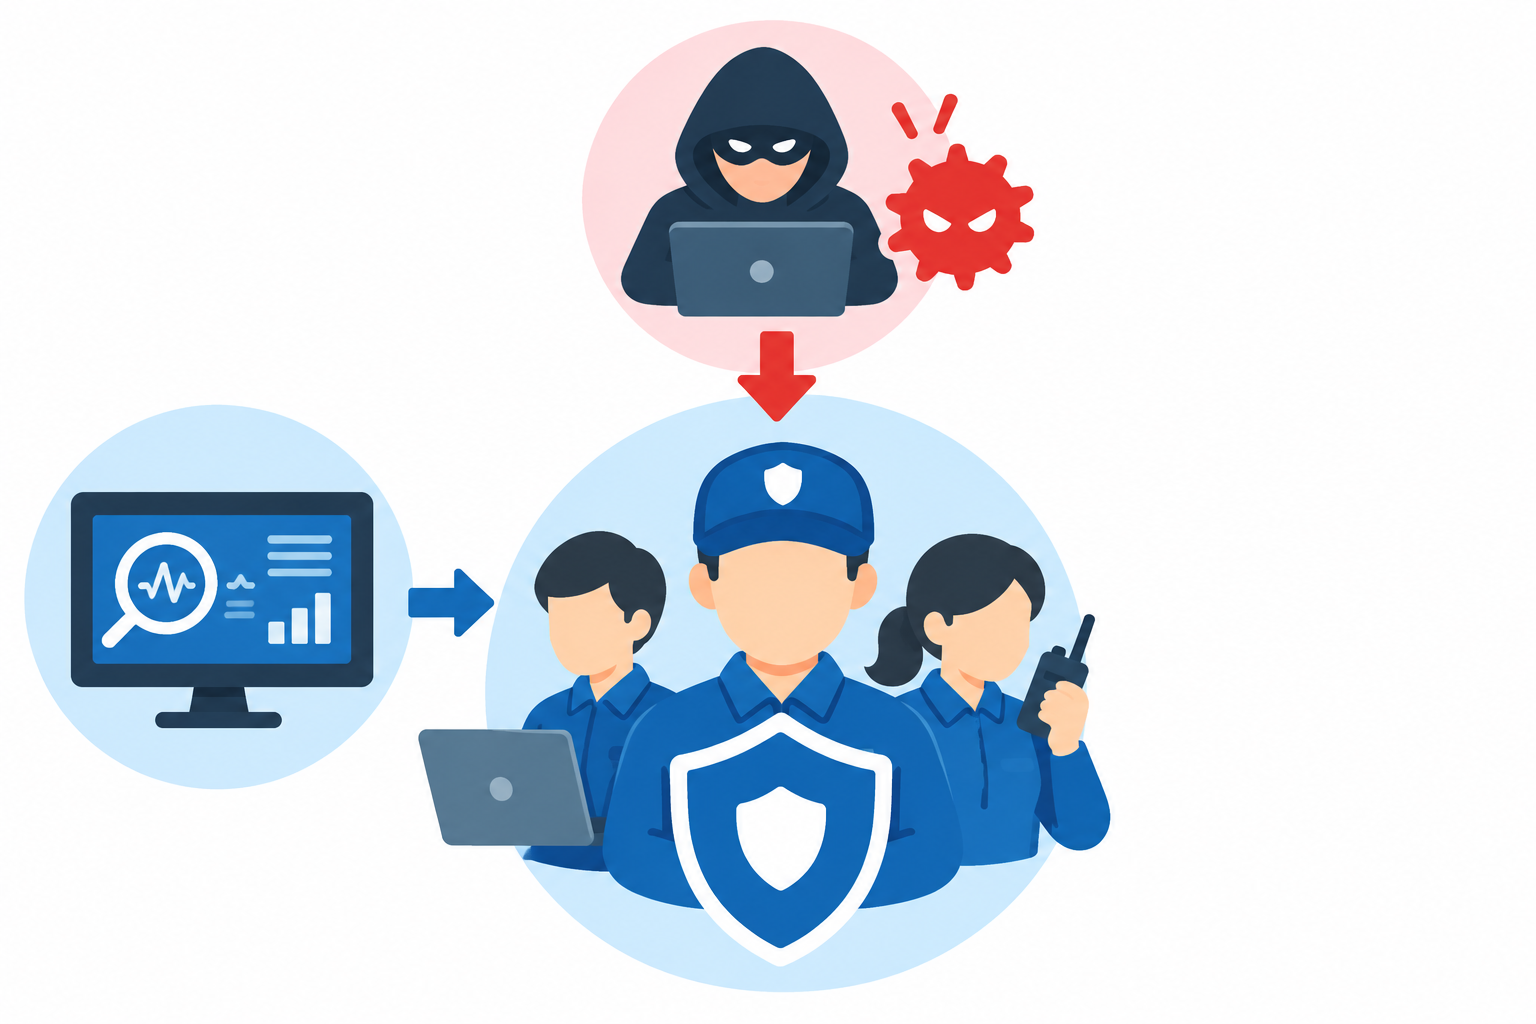
CSIRT(Computer Security Incident Response Team)は、直訳すると「コンピュータセキュリティにおけるインシデント(事故・事件)対応チーム」である。
具体的には、社内などで次のような業務を担当する。
- 平常時(発生前):脅威情報の収集、社内への注意喚起、予防対策やガイドラインの策定
- 緊急時(発生時):被害拡大防止の応急措置(ネットワーク切断等)、原因究明、システムの復旧
- 発生後:再発防止策の立案、しかるべき機関(IPA等)や関係者への報告
イメージとしては、「セキュリティインシデントに対応する消防隊」と覚えるとよいだろう。
何かインシデント(ウイルス感染や情報漏洩など)が起きた現場へ駆けつけ、被害を最小限に抑えて復旧させるのが主な役割である。
正解以外の選択肢が「何の組織の説明か」を押さえておこう。
ア PSIRT(Product Security Incident Response Team)
自社が提供する製品・サービス(Product)の脆弱性(バグ)に対応する組織。
イ SOC(Security Operation Center)
システムやネットワークを監視し、ログなどを分析して、サイバー攻撃や異常を検知する組織。
エ J-CRAT(ジェイ・クラート)
IPAが運営する、標的型サイバー攻撃の被害を受けた組織に対して、被害の低減や攻撃の連鎖の遮断を支援する「サイバーレスキュー隊」。
(解法のポイント)「4組織」を整理しておこう。
| 組織 | 役割 |
|---|---|
| CSIRT | セキュリティインシデントへの対応・解決 |
| SOC | システムやネットワークの監視、ログ分析、攻撃の検知 |
| PSIRT | 自社製品の脆弱性に起因するリスクへの対応 |
| J-CRAT | 標的型サイバー攻撃を受けた組織への被害低減・攻撃連鎖遮断の支援 |
コメント